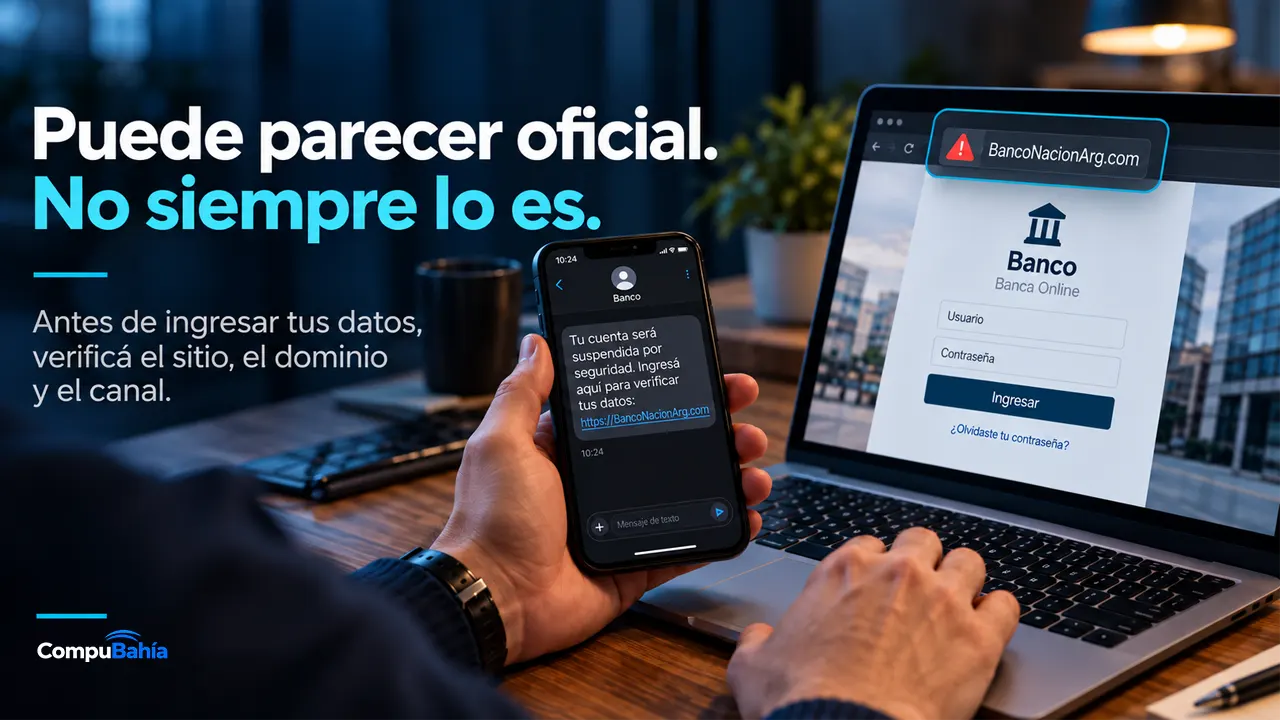
Una web puede imitar a la de tu banco y mostrar un dominio que parece legítimo. Durante nuestra Semana de la Ciberseguridad analizamos cómo detectar el phishing, por qué HTTPS no alcanza y qué hacer si ya ingresaste tus datos.
Podés recibir un mensaje que aparenta provenir de tu banco. Advierte que tu cuenta será suspendida, que detectaron un acceso extraño o que necesitás verificar tus datos. El mensaje incorpora un enlace y, al abrirlo, aparece una página con colores, formularios y elementos visuales similares a los de la entidad que utilizás habitualmente.
En esa situación, la apariencia puede generar una confianza que el sitio no merece. Un diseño convincente no demuestra que estemos ante una página oficial. La pregunta más importante no es cuánto se parece a la web del banco, sino a qué dominio nos está llevando y cómo llegamos hasta él.
Durante la Semana de la Ciberseguridad en CompuBahía queremos analizar situaciones concretas que pueden afectar a cualquier usuario o comercio. Esta vez ponemos el foco en el phishing bancario: un engaño que puede comenzar con un mensaje aparentemente rutinario y terminar con la entrega de datos confidenciales.
Una página puede reproducir el aspecto de un banco sin pertenecerle. Antes de escribir una contraseña, un código de seguridad o cualquier dato financiero, verificá que el dominio sea realmente el oficial.
Cómo funciona un intento de phishing bancario
El phishing es una técnica de ingeniería social que busca obtener información confidencial mediante comunicaciones o sitios que suplantan a organizaciones conocidas. Cuando llega por SMS o por aplicaciones de mensajería también suele denominarse smishing. El engaño puede comenzar antes de que exista cualquier intento de acceso técnico a la cuenta.
Una secuencia frecuente combina una historia creíble con presión para actuar. El objetivo es que la persona siga instrucciones sin comprobar primero si la comunicación es auténtica.
- Primer contacto: llega un correo, SMS o mensaje de WhatsApp que aparenta provenir de una entidad bancaria.
- Pretexto: se menciona un bloqueo, una compra desconocida, una verificación pendiente o un supuesto problema de seguridad.
- Redirección: el mensaje invita a abrir un enlace que conduce a una web con aspecto similar al de la entidad.
- Captura de información: el formulario solicita usuario, contraseña, datos de tarjetas o códigos de autenticación.
- Posible consecuencia: la información obtenida puede ser utilizada para intentar acceder a cuentas, suplantar a la persona o concretar otras maniobras fraudulentas.
Un nombre parecido no significa que sea el dominio correcto
En la imagen que acompaña esta publicación utilizamos BancoNacionArg.com para ilustrar una dirección que, por su nombre, podría parecer relacionada con una entidad conocida. Es un ejemplo gráfico: no afirmamos que ese dominio esté siendo utilizado actualmente para cometer un fraude ni que se haya realizado un análisis técnico de ese sitio.
En cambio, el Banco de la Nación Argentina indica expresamente que su sitio oficial es www.bna.com.ar y recomienda ingresar escribiendo la dirección directamente en el navegador, sin utilizar enlaces recibidos por correo o mensaje. No basta con que una dirección contenga el nombre de un banco: debe coincidir con el dominio que la entidad informa como oficial.
Si recibís una alerta bancaria inesperada, no sigas el enlace del mensaje. Abrí por tu cuenta la aplicación instalada desde una tienda oficial o escribí manualmente la dirección que ya conocés y verificaste.
¿El candado o HTTPS garantizan que una página sea auténtica?
No. Una conexión HTTPS significa que la comunicación entre el navegador y ese sitio está cifrada y cuenta con mecanismos de autenticación del servidor. Pero no demuestra por sí sola que la empresa detrás del sitio sea quien dice ser. Una página preparada para engañar también puede disponer de HTTPS y un certificado válido.
Por eso, además de comprobar la conexión, es necesario verificar el nombre exacto del dominio. Los nombres similares, las letras agregadas, los guiones inesperados o las extensiones diferentes son señales que merecen una revisión cuidadosa. Tampoco hay que dar por legítimo un sitio simplemente porque apareció en un resultado patrocinado o porque muestra el logo correcto.
Las señales que deberían hacernos desconfiar
- Urgencia injustificada: amenazas de suspensión inmediata, pérdida de dinero o vencimientos de pocos minutos.
- Solicitud de credenciales: formularios que piden claves o códigos de verificación a través de un enlace inesperado.
- Dominio distinto: direcciones que se parecen a la oficial, pero no coinciden exactamente con ella.
- Remitente aparentemente legítimo: el nombre visible, la foto o el logotipo no prueban quién envió el mensaje.
- Mensajes fuera de contexto: avisos de movimientos, bloqueos o beneficios que no esperábamos.
- Archivos y enlaces inesperados: adjuntos, formularios o páginas cuya procedencia no podemos comprobar.
La ausencia de errores de ortografía tampoco garantiza autenticidad. Los mensajes fraudulentos pueden estar cuidadosamente redactados. Verificar el canal y el dominio es más confiable que juzgar solamente el aspecto del mensaje.
Qué hacer si ya abriste el enlace o ingresaste información
No todas las situaciones tienen la misma gravedad. Abrir una página no equivale automáticamente a haber perdido el control de una cuenta. Sin embargo, si descargaste un archivo, introdujiste credenciales, compartiste un código o autorizaste una operación, es importante actuar de inmediato.
- Interrumpí la interacción: no completes formularios, no descargues archivos y no continúes una conversación sospechosa.
- Contactá a la entidad por un canal oficial: utilizá la aplicación legítima, el sitio confirmado o un teléfono obtenido de una fuente confiable; solicitá las medidas de protección que correspondan.
- Si ingresaste tu contraseña: cambiala desde un dispositivo confiable y revisá otros servicios donde hayas utilizado la misma clave.
- Si compartiste un código o aprobaste una operación: avisá inmediatamente al banco y pedí que revise accesos, movimientos y medidas de bloqueo disponibles.
- Revisá movimientos y sesiones: comprobá transacciones, dispositivos autorizados y mecanismos de recuperación de cuenta.
- Si descargaste o ejecutaste archivos: actualizá la protección del equipo y evaluá una revisión técnica antes de volver a operar con información sensible.
- Conservá la evidencia: guardá el mensaje, capturas de pantalla, fechas, comprobantes y números de reclamo; si hubo una estafa, realizá la denuncia correspondiente.
La prevención también es importante para comercios y profesionales
Un incidente con credenciales bancarias puede afectar mucho más que una cuenta personal. En un comercio, las mismas herramientas digitales pueden utilizarse para cobrar ventas, pagar proveedores y administrar fondos. Por eso resulta importante adoptar procedimientos básicos: separar las credenciales personales de las operativas cuando corresponda, limitar accesos, activar verificaciones adicionales y establecer cómo confirmar solicitudes de pago o cambios de datos bancarios.
La autenticación multifactor, las contraseñas únicas y las actualizaciones de seguridad reducen riesgos, pero ninguna de estas medidas reemplaza la verificación del origen de una solicitud. Una decisión tomada bajo presión puede eludir muchas precauciones técnicas si la persona termina entregando voluntariamente datos o aprobando una operación que no comprende.
Una semana de concientización, una prevención que no termina
Esta serie de publicaciones forma parte de nuestra Semana de la Ciberseguridad, una iniciativa editorial de CompuBahía para acercar recomendaciones prácticas y explicar amenazas reales sin recurrir al miedo. Se desarrolla en octubre, reconocido internacionalmente como el Mes de Concientización sobre la Ciberseguridad, pero los riesgos digitales y la necesidad de prevenirlos están presentes todo el año.
Antes de confiar en una página, preguntate tres cosas: ¿cómo llegué hasta acá?, ¿el dominio coincide exactamente con el oficial? y ¿por qué me están pidiendo estos datos o esta operación ahora?
Desde CompuBahía creemos que hablar de ciberseguridad debe servir para comprender situaciones que podemos encontrar al usar el correo, WhatsApp, los bancos y las billeteras virtuales. Por eso, durante esta semana compartimos análisis y criterios de verificación aplicables a la vida cotidiana. Reconocer un engaño antes de entregar información es una de las formas más eficaces de prevención.